Wir sind auf perfekt ausgerichtete, sauber versorgte Domes gestoßen, die man noch aus dem Café gegenüber erreichen konnte. Das Bild war gestochen scharf, das Konto hieß weiterhin „admin“. Das ist kein Optikproblem – das ist eine Tür, die niemand zugemacht hat.
Die Bosch-Kameras in unserem Sortiment haben ein TPM oder ein Secure Element an Bord. Ein Werkspasswort entschuldigt das trotzdem nicht. Absichern ist kein Häkchen im Datenblatt, sondern ein Handgriff bei der Inbetriebnahme – eigenes Konto, TLS, kein UPnP ins Internet, nur signierte Firmware – und danach eine Gewohnheit.
Das erste Konto ist keine Nebensache
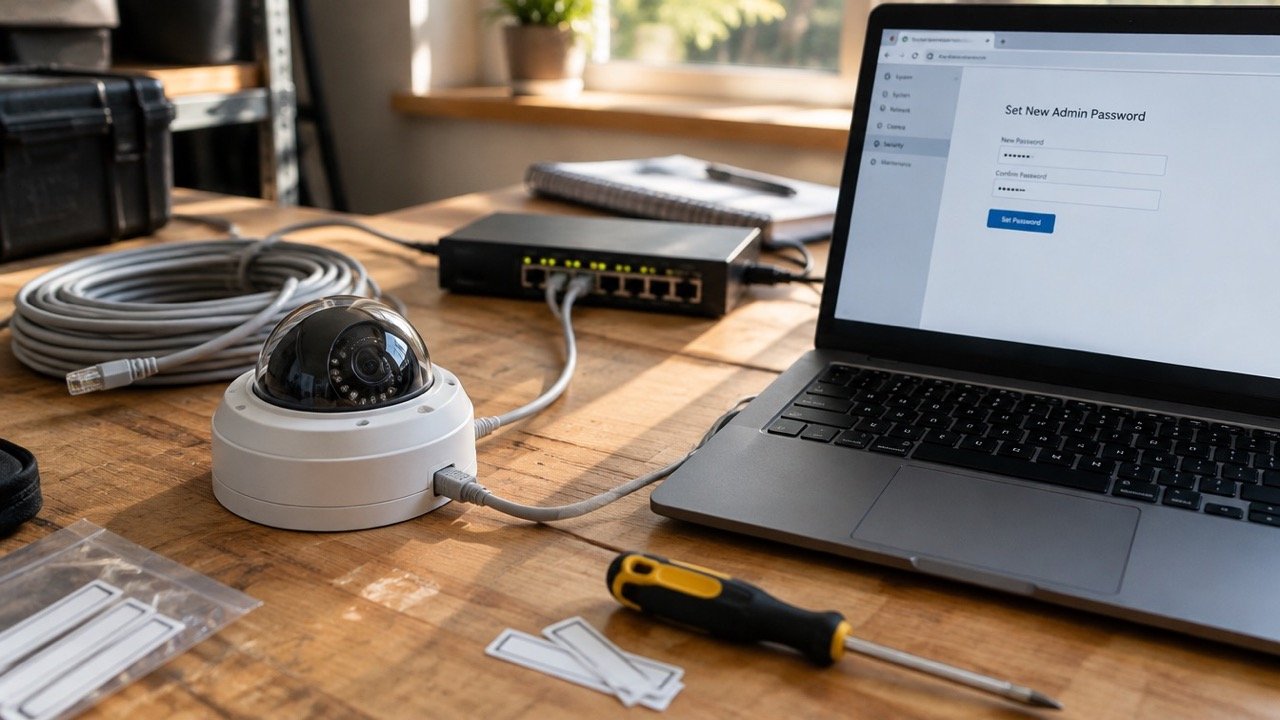
Wir ändern das Passwort, bevor wir montieren. Nicht danach, nicht „machen wir am Montag“. In gewerblichen Objekten gibt es persönliche Konten: für die Geschäftsführung, für die Sicherheitsverantwortlichen – kein gemeinsames „admin“ auf einem Zettel in der Kassenschublade.
Dasselbe Passwort wie das Laden-WLAN ist kein Passwort. Eine stehen gebliebene Werkskennung ebenso wenig. Der Beitrag zum DSGVO-Rahmen spricht von berechtigten Personen und Zugriffsprotokoll. Hier geht es um die technische Seite: Wenn alle mit demselben Konto arbeiten, sagt das Protokoll nichts mehr aus.
Das Live-Bild auf dem Smartphone ist nicht verboten. Es rechtfertigt aber weder ein einziges Konto „für das ganze Haus“ noch die Kontrolle von Mitarbeitenden aus der Ferne. Verschlüsselung, getrennte Konten, keine geteilten Links: Das richten wir nach dem rechtlichen Rahmen aus, nicht nach der Bequemlichkeit am Montagmorgen.
Was das TPM leistet – und was nicht
Das TPM – bei der FLEXIDOME 8100i X zusätzlich ein Secure Element – bewahrt Zertifikate und Schlüssel in einem Chip auf, nicht in einer kopierbaren Datei. Dazu kommt authentifizierte Firmware: Die Kamera verweigert jedes Image, das nicht vom Hersteller signiert ist. Das ist wertvoll. Eine magische Firewall ist es nicht.
Bei der DINION 3100i IR ist das dokumentiert: TPM und authentifizierte Firmware. Die 8100i X ergänzt Secure Element, TLS 1.2/1.3 und eine Login-Firewall. Die übrigen Modelle sind nicht „ungesichert“ – ihr Datenblatt formuliert es nur anders. In jedem Fall gilt: Der Chip ersetzt kein sauberes Netzwerk.
Keine Löcher ins Netz
UPnP, Portweiterleitung „damit man aufs Handy schauen kann“, eine Kamera auf der öffentlichen IP-Adresse des Ladens: Das machen wir nicht mit. Eine IP-Kamera hat im Internet als Server nichts verloren. Der Stream gehört ins Sicherheitsarchiv, nicht in die ganze Welt.
Fernzugriff ist trotzdem möglich – über einen Relay-Dienst Ihrer Wahl oder per VPN, nicht über ein Loch im Router. Wie man einen Port öffnet, beschreiben wir hier nicht. Wir beschreiben, dass wir es ablehnen.
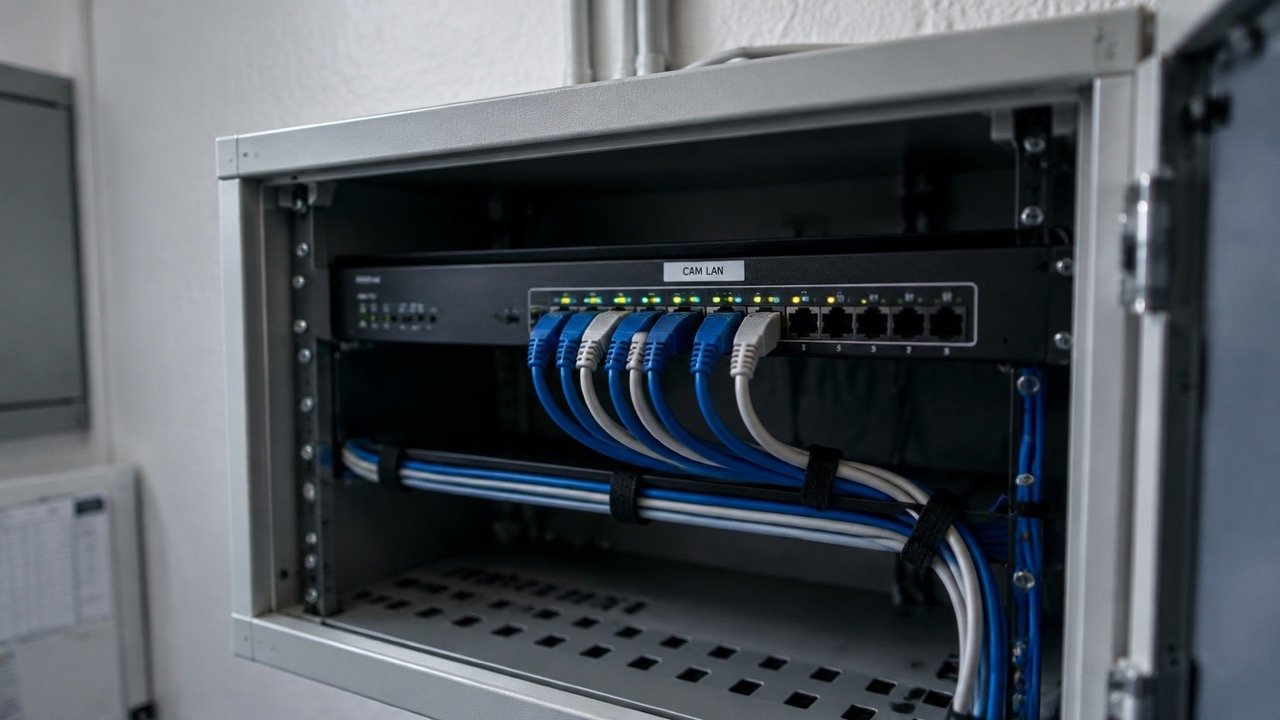
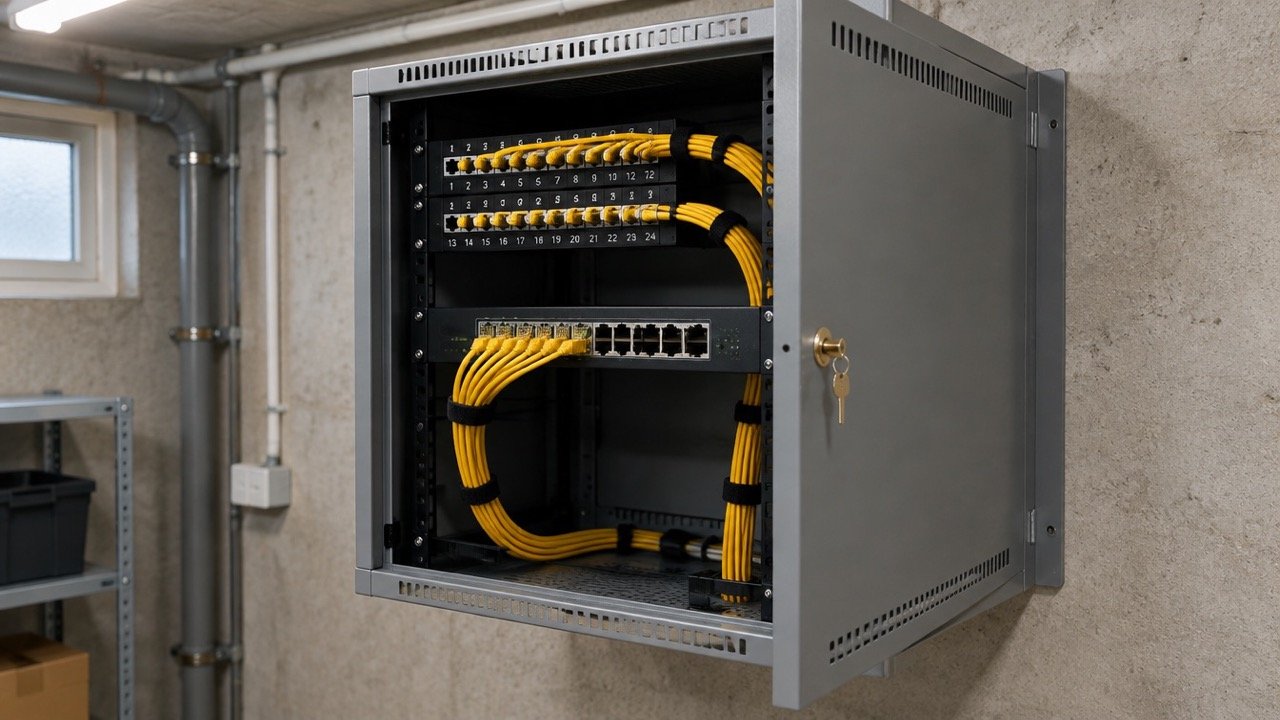
Die Kameras bekommen ein eigenes LAN oder zumindest ein eigenes VLAN – getrennt von Kassen und Gäste-WLAN. Wer weiß, welcher Port welche Kamera versorgt, kann sie auch gezielt isolieren. Der Beitrag zu PoE sagt es bereits: Ein Kabel mit „POE ???“ im Schrank zeigt, dass gesteckt wurde, ohne zu rechnen – und ohne absichern zu können.
TLS und Login-Firewall
Eine Verwaltungsoberfläche im Klartext lässt sich am Kabel mitlesen. TLS 1.2/1.3 ist bei der X-Serie das dokumentierte Minimum; wir aktivieren es überall, wo die Kamera es anbietet. Also HTTPS, Zertifikat und keine Login-Seite, die „der Einfachheit halber“ für das ganze LAN offen ist.
Die Login-Firewall der 8100i X begrenzt Anmeldeversuche. Sie ersetzt kein gutes Passwort, sie bremst nur, wer rät. Und einen Port, den man selbst geöffnet hat, schließt sie auch nicht.
Signierte Firmware – und aktuelle
Nur signierte Firmware. Keine Datei, die man irgendwo „gefunden hat und die eine Funktion freischaltet“. Kein Image einer anderen Serie, nur weil die Nummer ähnlich aussieht. Die Kamera prüft die Signatur – man sollte sie nicht dazu bringen, darüber hinwegzusehen.
Zwei Jahre auf dem Auslieferungsstand zu bleiben ist keine Vorsicht. Herstellerupdates schließen Lücken; wir spielen sie ein, sobald sie signiert sind – nicht, wenn zwischen zwei Terminen gerade zehn Minuten frei sind. Die Version notieren wir bei der Inbetriebnahme und prüfen sie später erneut.
Die Speicherkarte ist kein Archiv
Eine microSD ist kein Tresor. Wird der Dome gestohlen – genau dann, wenn man die Aufnahmen bräuchte –, ist sie meist mit weg. Ein Schlag, Feuchtigkeit, ein vorschnelles Formatieren: Das ist keine Festplatte, sondern eine Reserve.
Das Hauptarchiv ist der NVR oder eine Cloud, die Sie selbst gewählt haben. Nachtsicht verkauft die Kamera, nicht den Rekorder. Wer die Schlüssel zum NVR oder zum Cloud-Konto hat und wie lange Bilder gespeichert bleiben, regelt die DSGVO-Speicherdauer – nicht die Kapazität der Karte. Das sprechen wir an, bevor wir gehen, und nicht in einer E-Mail drei Monate später.
Die unerwarteten Aufnahmen sind nur etwas wert, wenn das Archiv am nächsten Tag noch existiert – und niemand Unbefugtes es zwischendurch einsehen konnte.
Absichern gehört zur Montage
Wir verkaufen keine Kamera, die „schon sicher“ ist. Wir verkaufen sechs Bosch-Modelle und weigern uns, sie offen zurückzulassen. Im Angebot steht es als Erinnerung; umgesetzt wird es auf der Werkbank und im Schrank.
- Konto – Werkspasswort geändert, getrennte Kennungen, in Gewerbeobjekten personenbezogen.
- Netz – kein UPnP, keine Weiterleitung ins Internet, eigenes VLAN oder Kamera-LAN.
- Übertragung – TLS, wo immer das Datenblatt es erlaubt; Login-Firewall bei der 8100i X.
- Firmware – nur signiert, Version dokumentiert, Updates im Blick.
- Archiv – NVR oder Cloud des Kunden; die microSD ist nicht Plan A.
- Zugriff – berechtigte Personen, Protokoll, abgestimmt auf den DSGVO-Rahmen.
Den Stream abzusichern ist dasselbe Handwerk wie das Bildfeld auszurichten: ein Arbeitsschritt bei der Montage, kein Absatz im Kleingedruckten. Unsere Methode beginnt beim Bildfeld – und endet nicht, sobald das Bild ankommt.